Wer schon einmal auf seinem Computer in der Firma, die eine System Center Configuration Manager (SCCM) Infrastrukur besitzt, nachgeschaut hat, wird einige Logfiles finden. Für den Standardbenutzer eigentlich uninteressant, für uns IT'ler dafür umso mehr.
Die Client-Logfiles liegen standardmäßig in dem Order "Logs".
Pfad x86: %WINDIR%\System32\CCM\
Pfad x64: %WINDIR%\SysWOW64\CCM
Die Server-Logfiles unter dem Pfad: <INSTALL_PATH>\Logs oder SMS_CCM\Logs
ISS-Logfiles: %WINDIR%\System32\logfiles\w3svc1
Welche einzelnen Logs existieren und was sie bedeuten hat "clxowen" HIER schön beschrieben.
Ein Blick drauf und ggf als Lesezeichen hinzufügen lohnt sich
Sonntag, 2. März 2014

Samstag, 15. Februar 2014
Internet Explorer 9 kann nicht auf das Internet zugreifen, wenn der Client vorher über ein anderes Netzwerk auf das Internet zugegriffen hat
Folgendes Szenario:
- Es wird IE9 auf einem Computer genutzt, welcher mit einem Firmennetzwerk verbunden ist
- Die Proxysettings des IE sind auf "Autom. Konfigurationsskript verwenden" gesetzet und eine Proxyadresse ist eingetragen
- Das Automatische Konfigurationsskript und der Proxyserver sind nur immerhalb des Firmennetzwerkes verfügbar
- Es wird mit dem IE eine öffentliche Webseite geöffnet und verbunden (durch den Proxy Server)
- IE wird geschlossen
- Die Verbindung zum Firmennetzwerk wird getrennt. Der Computer wird an ein anderes Netzwerk angeschlossen (z.B. Zuhause) welches über eine Internetverbindung verfügt
- Der IE wird gestartet und eine Verbidung zu z.B. www.google.de wird versucht herzustellen
Die Webseite kann nicht angezeigt werden
Ursache:
Der Fehler tritt auf da der Internet Explorer eine "gecachte" Kopie der Proxyskriptdatei nutzt. Der Brwoser versucht über den ProxyServer des Firmennetzwerkes eine Verbidung aufzubauen, welche nicht vorhanden ist.
Lösung:
Installation des Hotfix KB2815802 für den Internet Explorer 9 oder die Nutzung der Versionen 10 und höher
Quelle:
http://support.microsoft.com/kb/2815802/en-us
Mittwoch, 13. November 2013
Seriennummer, MAC-Adresse und Modell einfach herausfinden via CMD-Befehl
Drei einfache WMIC-Befehle in einer CMD-Konsole ermöglichen es schnell und unkompliziert die Seriennummer, die MAC-Adresse und den Namen des Modells eines Rechners herauszufinden.
- Seriennummer:
- MAC-Adresse:
- Modellname:
Donnerstag, 7. November 2013
Remote ProcessMonitor (Procmon) Logging mit PSexec
Oft ist es vonnöten ein ProcmonLogging von Remote aus zu starten, um z.B. die Anmeldeprozedur eines Users am Client zu loggen. Abhilfe schafft hier die Möglichkeit ProcessMonitor remote zu starten und beenden zu können
Gilt nur ab Windows Vista und höher

Wichtig hierbei ist, dass nach Eingabe des "/terminate"-Befehls der User einige Sekunden gedult haben muss, bis Procmon sich selbst ordnungsgemäß schließt. Deshalb einen Moment warten, bevor man anfängt die Logdateien zu kopieren um mit der Auswertung anzufangen
Gilt nur ab Windows Vista und höher
- Download Process Monitor von Sysinternals und kopiere die procmon.exe auf den Zielcomputer. Als Zielverzeichnis wähle ich meist "C:\" oder "C:\temp\" wenn genügend Speicherplatz auf der Festplatte vorhanden ist
- Psexec starten und eine Remote-CMD auf dem Zielcomputer öffnen "psexec \\Zielcomputer cmd.exe (Remote cmd öffnen mit Psexec)
- Im Consolenfenster den Pfad auf das Verzeichnis ändern, wo sich die procmon.exe befindet (z.B. "C:\temp")
- Das Logging starten durch den Befehlscode "procmon /backingfile Speicherzielort /quiet /accepteula"
==> procmon /backingfile c:\temp\procmonlog.pml /quiet /accepteula
Im Verzeichnis C:\temp werden nun die Logfiles mit Namen "procmonlog" im Dateityp ".pml" gespeichert - Das Logging beenden durch den Befehlscode "procmon /terminate"

Wichtig hierbei ist, dass nach Eingabe des "/terminate"-Befehls der User einige Sekunden gedult haben muss, bis Procmon sich selbst ordnungsgemäß schließt. Deshalb einen Moment warten, bevor man anfängt die Logdateien zu kopieren um mit der Auswertung anzufangen
Mittwoch, 30. Oktober 2013
Remote cmd öffnen mit psexec
Psexec ist ein Tool von Mark Russinovich enthalten in den Tools von Microsoft Sysinternals, welches es dem Nutzer ermöglicht, auf dem eigenen Computer oder remote auf einem anderen Computer ein Programm oder eine Routine zu starten.
In diesem Falle, wie die Überschrift es schon andeuten lässt, spreche ich über die Möglichkeit eine cmd.-Konsole über remote psexec zu starten.
Synatx:
(wenn Kennung und Passwort mit übergeben werden soll)
psexec \\Remotecomputername -u Kennung -p Kennwort auszuführendesProgramm
=> z.B. psexec \\testrechner1 -u testadmin -p test1234 cmd.exe
Dieser Syntax verbindet sich mit dem Testrechner1 und übergibt den Account testadmin, sowie das Passwort test1234 und startet die cmd-Konsole.
In der Befehlszeile kann nun jeder Befehl eingegeben werden, den man bei sich lokal in der cmd eingeben kann.(z.B. ipconfig /all, nslookup usw)
(wenn remote Prozess mit Systemaccount ausgeführt werden soll)
psexec \\Remotecomputername -s cmd.exe
=> z.B. psexec \\testrechner1 -s cmd.exe
Zweck:
Vorallem im IT-Support ein sehr nützliches Tool. Supporter können remote eine CMD-Konsole öffnen, um u.a. Batch-Files auszuführen oder Installationen zu starten.
Der User des Zielclients wird nicht in seiner Tätigkeit am Rechner behindert.
Zu Beachten:
Das Tool selbst verschlüsselt den Datenverkehr nicht. Dies bedeutet, dass Benutzername und Passwort über das Netzwerk versendet werden ohne Verschlüsselung.
Außerdem wird der User des Zielclients nicht über diese Aktivitäten informiert.
Download
Montag, 28. Oktober 2013
Analysieren von "Bluescreens" (BSOD) mit WinDbg
Jeder kennt diese Situation. Man arbeitet, spielt oder macht sonstige Tätigkeiten am PC und plötzlich
stürzt der Computer ab und man hat nurnoch einen blauen Bildschirm mit weißer Schrift.
Man hat einen Bluescreen bekommen (BSOD = Bluescreen of Death)
Das ganze sieht dann in der Regel meist so aus.

Hier in diesem Beispielbild ist "usbhub.sys" die Ursache des BSOD. Natürlich gibt es weitere andere Ursachen die erstmal irrelevant sind.
Die Informationen die hier gegeben werden sind schon informativ. Noch mehr Informationen erhält man aus dem Sogenannten Dumpfile das Windows anlegt wenn ein BSOD auftritt.
Was ist ein Dumpfile?
Ein Dumpfile ist ein Speicherabbild, dass das Betriebssystem erstellt, wenn das System via BSOD abstürzt. Der Dateityp ist .DMP
Wo wird es gespeichert?
Standardmäßig unter C:\Windows\Minidump.
Sollte nach einem Absturz der Ordner nicht vorhanden sein, muss überprüft werden welcher Speicherort in den Systemeinstellungen eingetragen ist. In der 'Systemsteuerung' -> 'System' findet man den Punkt 'Erweiterte Systemeinstellungen'. In dem neu geöffneten Fenster 'Systemeigenschaften' auf den Tabreiter 'Erweitert' klicken und bei 'Starten und Wiederherstellen' 'Einstellungen' auswählen.
Die Einstellungen sollten wie in dem Abbild unten aussehen

In 'Minidump' befindet sich nun eine DMP-Datei. Und nun...?
....laden wir von Microsoft "WinDbg" von Windows SDK herunter und installieren das Tool.
Nach der Installation die Software starten, auf 'File' klicken und 'Symbol Search Path' auswählen
Dort nun folgendes Eintragen und mit 'OK' bestätigen
SRV*c:\symbols*http://msdl.microsoft.com/download/symbols
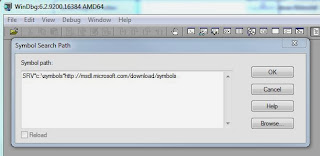 Als nächstes wieder 'File' klicken und dann 'Open Crash Dump' auswählen.
Nun zum ordner C:\Windows\Minidump. navigieren und eine Dmp Datei auswählen und öffnen.
Sobald die Zeile "User !analyze -v to get detailed debugging information" erscheint auf '!analyze -v'
klicken und abwarten,
 Das Tool liefert nun Debugging Details, die für das Troubleshooting sehr informativ sind.
Gänzlich sind alle Informationen die dort aufgelistet werden von höchsten Interesse, für
einen schnellen Überblick über die Ursache des BSOD reicht es aber auf die Einträge 'IMAGE_NAME', 'MODULE_NAME' und 'DEFAULT_BUCKET_ID' zu schauen.
In dem Abbild hier ist es z.B. der USB-Treiber bzw ein USB-Gerät (USB-Stick) der den Absturz verursacht hat.

stürzt der Computer ab und man hat nurnoch einen blauen Bildschirm mit weißer Schrift.
Man hat einen Bluescreen bekommen (BSOD = Bluescreen of Death)
Das ganze sieht dann in der Regel meist so aus.

Hier in diesem Beispielbild ist "usbhub.sys" die Ursache des BSOD. Natürlich gibt es weitere andere Ursachen die erstmal irrelevant sind.
Die Informationen die hier gegeben werden sind schon informativ. Noch mehr Informationen erhält man aus dem Sogenannten Dumpfile das Windows anlegt wenn ein BSOD auftritt.
Was ist ein Dumpfile?
Ein Dumpfile ist ein Speicherabbild, dass das Betriebssystem erstellt, wenn das System via BSOD abstürzt. Der Dateityp ist .DMP
Wo wird es gespeichert?
Standardmäßig unter C:\Windows\Minidump.
Sollte nach einem Absturz der Ordner nicht vorhanden sein, muss überprüft werden welcher Speicherort in den Systemeinstellungen eingetragen ist. In der 'Systemsteuerung' -> 'System' findet man den Punkt 'Erweiterte Systemeinstellungen'. In dem neu geöffneten Fenster 'Systemeigenschaften' auf den Tabreiter 'Erweitert' klicken und bei 'Starten und Wiederherstellen' 'Einstellungen' auswählen.
Die Einstellungen sollten wie in dem Abbild unten aussehen

In 'Minidump' befindet sich nun eine DMP-Datei. Und nun...?
....laden wir von Microsoft "WinDbg" von Windows SDK herunter und installieren das Tool.
Nach der Installation die Software starten, auf 'File' klicken und 'Symbol Search Path' auswählen
Dort nun folgendes Eintragen und mit 'OK' bestätigen
SRV*c:\symbols*http://msdl.microsoft.com/download/symbols

Nun zum ordner C:\Windows\Minidump. navigieren und eine Dmp Datei auswählen und öffnen.
Sobald die Zeile "User !analyze -v to get detailed debugging information" erscheint auf '!analyze -v'
klicken und abwarten,

Gänzlich sind alle Informationen die dort aufgelistet werden von höchsten Interesse, für
einen schnellen Überblick über die Ursache des BSOD reicht es aber auf die Einträge 'IMAGE_NAME', 'MODULE_NAME' und 'DEFAULT_BUCKET_ID' zu schauen.
In dem Abbild hier ist es z.B. der USB-Treiber bzw ein USB-Gerät (USB-Stick) der den Absturz verursacht hat.

Donnerstag, 12. September 2013
Windows 7 Basics - 2. Computerverwaltung (Überblick)
Hallo an alle Leser,
heute möchte ich euch einen kleinen Überblick über die sogenannte "Computerverwaltung" geben.
Ich erläutere euch den Aufbau, den Nutzen und spreche kurz weitere Features an
Was ist die Computerverwaltung?
Die Computerverwaltung, auch bekannt als Microsoft Management Console (MMC), ist ein Windowsprogramm für die Verwaltung des Rechner, mit dem u.a. auch Änderungen am System vorgenommen werden können.
Die Module sind in einer einzigen Konsole angeordnet, sodass ein einfacher Überblick besteht.
Sie bietet nicht nur die Möglichkeit seinen eigenen Rechner zu verwalten (lokal), sondern auch mittels RemoteConnection andere Rechner in einem Netzwerk.
Wie starte ich die Computerverwaltung?Es gibt mehrere Möglichkeiten diese zu starten. Die einfachste und anfängerfreundlichste ist meiner Meinung nach folgender Weg:

Wie ist der Aufbau?

Die Computerverwaltung setzt sich aus folgenden Modulen zusammen:
- System:
Dort befindet sich nur ein Unterpunkt, die sogenannte Datenträgerverwaltung. Wie im Explorer bietet sie eine Anzeige der angeschlossenen und betriebsbereiten Festplatten, DVD-Laufwerke und anderen Datenträgern. Im Gegensatz zum Explorer hat man hier noch u.a. die Möglichkeit Laufwerksbuchstaben zu ändern oder das Volumen(die Größe) zu ändern
- Dienste und Anwendungen:
Hier gibt es zwei Unterpunkte. Zum einen Dienste, zum anderen WMI-Steuerung.
Dienste listet alle Windows Dienste auf, die auf einem Rechner vorhanden sind . Es gibt drei verschiedene Starttypen (Automatisch, Manuell, Deaktiviert). Als einfaches Beispiel nenne ich mal den Windows Installer -Dienst. Dieser ist notwendig damit z.B. Programme installiert werden können. Standardmäßig steht dieser Dienst auf Manuell und wird, wenn man eine Installation startet, auf Status: Gestartet gesetzt. Sollte dieser Dienst z.B. auf Deaktiviert stehen, ist keine Installation möglich.
Der andere Punkt ist wie oben schon genannt: WMI-Steuerung. Dieser Konfiguriert und steuert den Windows-Verwaltungsinstrumentations-Dienst (WMI). Für Laien eher uninteressant. Vielleicht werde ich in Zukunft ein Thema dazu schreiben
Wie hilft mir die Computerverwaltung?
Auf verschiedenster Weise. Vorallem wird sie interessant wenn man z.B. Probleme mit einer Software oder dem Rechner hat und die Protokolleinträge sich anschauen möchte um die Ursache zu finden. Der Geräte Manager zeigt wie oben schon erwähnt eine Liste der installierten Hardware und Treibern an. Sollte es Probleme geben, das z.B. ein USBStick, Kopfhörer oder die Webcam nicht erkannt werden, kann man hier einen Blick reinwerfen.
Vielen Dank fürs lesen und viel Spaß
heute möchte ich euch einen kleinen Überblick über die sogenannte "Computerverwaltung" geben.
Ich erläutere euch den Aufbau, den Nutzen und spreche kurz weitere Features an
Was ist die Computerverwaltung?
Die Computerverwaltung, auch bekannt als Microsoft Management Console (MMC), ist ein Windowsprogramm für die Verwaltung des Rechner, mit dem u.a. auch Änderungen am System vorgenommen werden können.
Die Module sind in einer einzigen Konsole angeordnet, sodass ein einfacher Überblick besteht.
Sie bietet nicht nur die Möglichkeit seinen eigenen Rechner zu verwalten (lokal), sondern auch mittels RemoteConnection andere Rechner in einem Netzwerk.
Wie starte ich die Computerverwaltung?Es gibt mehrere Möglichkeiten diese zu starten. Die einfachste und anfängerfreundlichste ist meiner Meinung nach folgender Weg:
- Klickt auf euren Windows-Start-Knopf(Button)
- Gebt "Computer" oder "Computerv" oder ähnliches ein
- Klickt auf das Suchergebnis "Computerverwaltung"

Wie ist der Aufbau?

Die Computerverwaltung setzt sich aus folgenden Modulen zusammen:
- System
- Datenspeicher
- Dienste und Anwendungen
- System:
- Aufgabenplanung
Dort können Aufgaben geplant und gesetzt werden die zu bestimmten Ereignissen oder Uhrzeiten automatisch laufen. Um es einfacher auszudrücken: Die Aufgabenplanung ermöglicht dem Benutzer auf einfachste Weise dem PC automatische Programmstarts beizubringen (z.B. Starte jeden Tag um 9 Uhr Programm Word) - Ereignisanzeige
Ein Großteil der Ereignisse die in einem PC stattfinden, werden in der sogenannten Ereignisanzeige protokolliert. Sie setzt sich aus weiteren Unterpunkten zusammen. Der wichtigste für den Standart-Benutzer ist aber der Unterpunkt "Windows-Protokolle". Dort findet man u.a. das Anwendungs- und Systemprotokoll. Interessant sind diese deshalb, weil sie auch Fehler bei Programmabstürzen protokolliert. Mehr dazu in einem anderen Blog in ferner Zukunft - Freigegebene Ordner
In einem Netzwerk, egal ob Zuhause oder z.B. in der Arbeit, gibt es die Möglichkeit z.B. bestimmte Ordner freizugeben, damit der Bruder, die Mitbewohner oder der Arbeitskollege auf den Ordner zugreifen können, der sich auf Ihren Rechner befindet. Freigegebene Ordner listet alle diese auf und gibt Ihnen einen schönen Überblick. - Lokale Benutzer und Gruppen
Dort können Benutzer und Gruppen des Rechners definiert und verwaltet werden. - Leistung
Dieser Punkt bietet die Möglichkeit in Echtzeit Leistungsdaten des Rechners zu überwachen und ggf in einer Protokolldatei anzeigen zu lassen - Geräte Manager
Eine Liste der zur Zeit installieren Geräte (Hardware/Treiber/usw)
Dort befindet sich nur ein Unterpunkt, die sogenannte Datenträgerverwaltung. Wie im Explorer bietet sie eine Anzeige der angeschlossenen und betriebsbereiten Festplatten, DVD-Laufwerke und anderen Datenträgern. Im Gegensatz zum Explorer hat man hier noch u.a. die Möglichkeit Laufwerksbuchstaben zu ändern oder das Volumen(die Größe) zu ändern
- Dienste und Anwendungen:
Hier gibt es zwei Unterpunkte. Zum einen Dienste, zum anderen WMI-Steuerung.
Dienste listet alle Windows Dienste auf, die auf einem Rechner vorhanden sind . Es gibt drei verschiedene Starttypen (Automatisch, Manuell, Deaktiviert). Als einfaches Beispiel nenne ich mal den Windows Installer -Dienst. Dieser ist notwendig damit z.B. Programme installiert werden können. Standardmäßig steht dieser Dienst auf Manuell und wird, wenn man eine Installation startet, auf Status: Gestartet gesetzt. Sollte dieser Dienst z.B. auf Deaktiviert stehen, ist keine Installation möglich.
Der andere Punkt ist wie oben schon genannt: WMI-Steuerung. Dieser Konfiguriert und steuert den Windows-Verwaltungsinstrumentations-Dienst (WMI). Für Laien eher uninteressant. Vielleicht werde ich in Zukunft ein Thema dazu schreiben
Wie hilft mir die Computerverwaltung?
Auf verschiedenster Weise. Vorallem wird sie interessant wenn man z.B. Probleme mit einer Software oder dem Rechner hat und die Protokolleinträge sich anschauen möchte um die Ursache zu finden. Der Geräte Manager zeigt wie oben schon erwähnt eine Liste der installierten Hardware und Treibern an. Sollte es Probleme geben, das z.B. ein USBStick, Kopfhörer oder die Webcam nicht erkannt werden, kann man hier einen Blick reinwerfen.
Vielen Dank fürs lesen und viel Spaß
Abonnieren
Posts (Atom)